Documentación lista para tus
auditorías de compliance
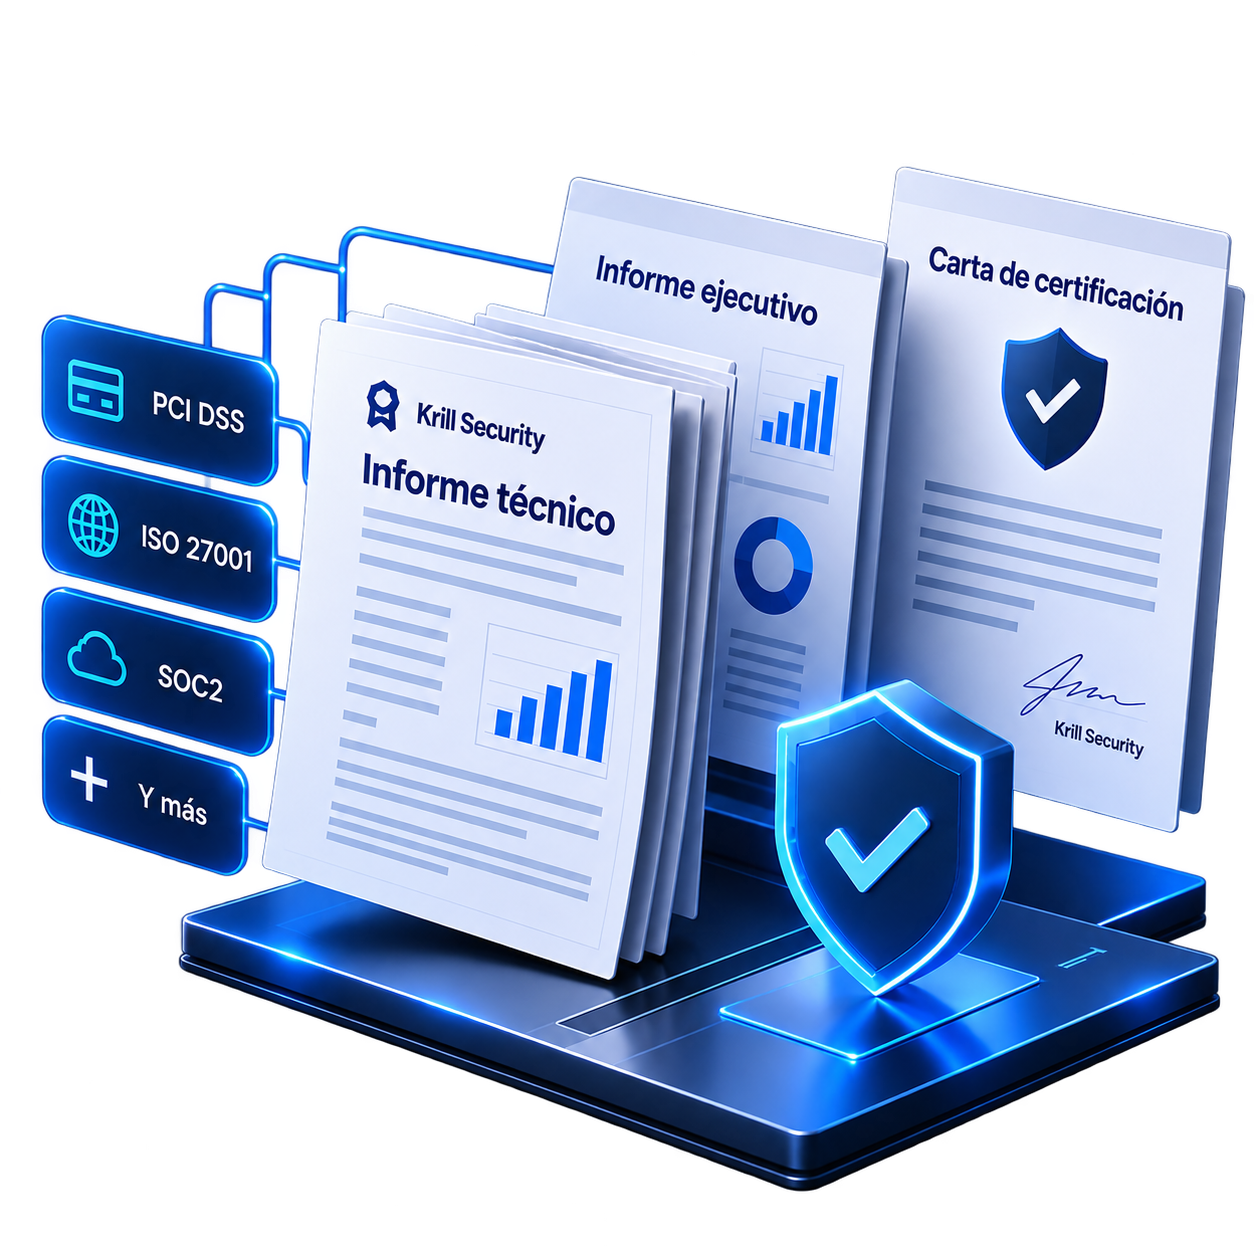
Profundizamos el pentest autónomo con una revisión manual de nuestros especialistas y entregamos documentación lista para auditorías: informe técnico, informe ejecutivo y una carta de certificación avalada por Krill Security, lista para presentar en auditorías como PCI DSS, ISO 27001, SOC2, entre otras.
Validado por personas, avalado por Krill Security
Nuestros especialistas toman los hallazgos del pentest autónomo, profundizan el ejercicio de forma manual y consolidan todo en un certificado listo para auditoría.
Validación manual
Un especialista de seguridad revisa cada hallazgo relevante, descarta falsos positivos y profundiza el ejercicio para confirmar el impacto real.
Informe técnico
Documentación detallada de cada vulnerabilidad, con evidencia de explotación, activos afectados y recomendaciones de remediación para tu equipo.
Informe ejecutivo
Un resumen claro de la postura de seguridad y el riesgo residual, listo para compartir con dirección, clientes o inversores.
Carta de certificación
Una carta avalada por Krill Security que acredita que el ejercicio se realizó, utilizable en procesos de certificación como PCI DSS, ISO 27001, SOC2, entre otras.
Conoce qué tan expuesta está tu organización.
Si estás buscando una alternativa a la seguridad tradicional de aplicaciones, completa el formulario y un especialista te explicará cómo Krill puede ayudarte a obtener visibilidad permanente sobre tu superficie de ataque. Te responderemos dentro de las próximas horas.
O escríbenos directamente a hello@krillsecurity.com
hello@krillsecurity.com